

امنیت سایت وردپرسی؛ ۱۲ روش کاربردی برای جلوگیری از هک
امنیت سایت وردپرسی یکی از مهمترین عوامل حفظ اعتبار و پایداری کسبوکارهای اینترنتی است. تصور کنید صاحب یک فروشگاه آنلاین هستید و درست در زمان افزایش سفارشها، سایت شما به دلیل نفوذ هکرها از دسترس خارج میشود. در چنین شرایطی، علاوه بر کاهش فروش، ممکن است اطلاعات مشتریان، سفارشها و اعتبار برند شما نیز در معرض خطر قرار بگیرد.
وردپرس به دلیل انعطافپذیری و تنوع افزونهها، انتخاب محبوبی برای راهاندازی وبسایت است؛ اما امنیت آن به نحوه نصب، تنظیمات، نگهداری و مدیریت دسترسیها بستگی دارد.
در این راهنما، ۱۲ روش عملی برای افزایش امنیت وردپرس را بررسی میکنیم که صاحبان فروشگاههای اینترنتی میتوانند با اجرای آنها احتمال نفوذ، آلودگی به بدافزار و اختلال در فعالیت سایت را کاهش دهند.
چرا امنیت سایت وردپرسی اهمیت دارد؟
یک وبسایت فروشگاهی اطلاعاتی مانند مشخصات مشتریان، سوابق سفارشها، حسابهای کاربری و تنظیمات پرداخت را مدیریت میکند. دسترسی غیرمجاز به این اطلاعات میتواند خسارت مالی و اعتباری ایجاد کند.
مهمترین پیامدهای ضعف امنیت عبارتاند از:
-
سرقت یا افشای اطلاعات کاربران
-
تغییر قیمت محصولات و دستکاری سفارشها
-
انتقال کاربران به صفحات جعلی
-
آلوده شدن سایت به بدافزار
-
اختلال در ثبت سفارش و کاهش درآمد
-
نمایش هشدارهای امنیتی در مرورگر یا نتایج جستجو
امنیت وردپرس تنها به نصب یک افزونه محدود نیست؛ بلکه مجموعهای از اقدامات پیشگیرانه، نظارتی و بازیابی را شامل میشود.
۱۲ روش کاربردی برای افزایش امنیت سایت وردپرسی
۱. وردپرس، قالب و افزونهها را بهروز نگه دارید
یکی از مهمترین راههای جلوگیری از هک وردپرس، نصب بهموقع بهروزرسانیهای امنیتی است. آسیبپذیریهای شناختهشده در نسخههای قدیمی افزونهها میتوانند مسیر ورود مهاجمان باشند.
برای مدیریت صحیح بهروزرسانیها:
-
نسخه وردپرس، قالب و افزونهها را مرتب بررسی کنید.
-
افزونههای بلااستفاده را حذف کنید.
-
پیش از بهروزرسانیهای مهم، نسخه پشتیبان تهیه کنید.
-
تغییرات را ابتدا در محیط آزمایشی بررسی کنید.
برای فروشگاههای ووکامرسی، بررسی سازگاری افزونههای پرداخت، حملونقل و قالب اهمیت ویژهای دارد.
۲. از رمزهای عبور قوی و منحصربهفرد استفاده کنید
رمزهای ساده یا تکراری، خطر دسترسی غیرمجاز به پنل مدیریت را افزایش میدهند.
بهتر است برای حسابهای مدیریتی از رمزهای طولانی و تصادفی استفاده کنید و آنها را در نرمافزار مدیریت رمز عبور نگه دارید.
همچنین رمز ورود به هاست، حساب دامنه و ایمیل مدیریتی باید با رمز وردپرس متفاوت باشد.
۳. احراز هویت دومرحلهای را فعال کنید
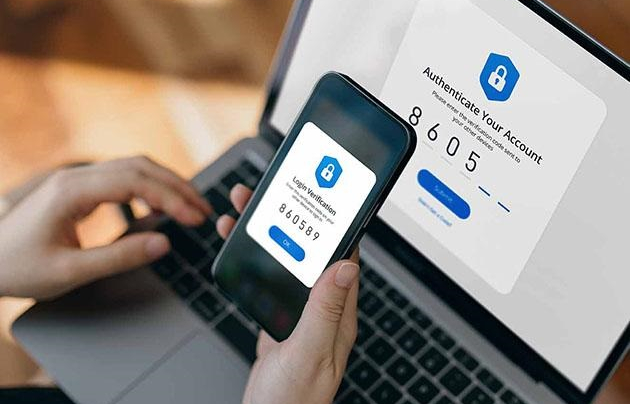
احراز هویت دومرحلهای یا 2FA باعث میشود ورود به حساب کاربری علاوه بر رمز عبور، به عامل تأیید دیگری نیاز داشته باشد.
برای حسابهای مدیر سایت، مدیر فروشگاه و سایر کاربران دارای دسترسی حساس، استفاده از برنامههای احراز هویت یا کلید امنیتی توصیه میشود.
این قابلیت بهخصوص زمانی اهمیت دارد که چند کارمند یا پشتیبان به پیشخوان وردپرس دسترسی دارند.
۴. سطح دسترسی کاربران را محدود کنید
هر کاربر باید فقط به امکانات موردنیاز وظایف خود دسترسی داشته باشد؛ اصلی که با عنوان «حداقل سطح دسترسی» شناخته میشود.
برای مثال، کارشناس تولید محتوا معمولاً نیازی به دسترسی مدیرکل ندارد. همچنین کارشناس ثبت سفارش میتواند از نقش مناسب ووکامرس استفاده کند.
حسابهای کارکنان سابق را غیرفعال کنید و دسترسی مدیران را بهصورت دورهای بررسی کنید.
۵. از افزونه امنیتی معتبر استفاده کنید
افزونههای امنیتی میتوانند در شناسایی فعالیتهای مشکوک، بررسی فایلها و کنترل تلاشهای ورود کمک کنند.
از گزینههای شناختهشده میتوان به Wordfence و Solid Security اشاره کرد. انتخاب نهایی باید براساس امکانات موردنیاز، سازگاری با هاست و سایر ابزارهای سایت انجام شود.
نصب همزمان چند افزونه امنیتی با قابلیتهای مشابه ممکن است باعث تداخل یا افزایش مصرف منابع شود.
نکته: هیچ افزونهای بهتنهایی امنیت کامل سایت را تضمین نمیکند.
۶. از فایروال وبسایت (WAF) استفاده کنید
فایروال برنامههای تحت وب میتواند بخشی از درخواستهای مخرب را پیش از رسیدن به وردپرس شناسایی و مسدود کند.
سرویسهایی مانند Cloudflare و فایروالهای سطح سرور، بسته به تنظیمات و امکانات فعال، میتوانند در کاهش حملات خودکار مؤثر باشند.
برای فروشگاههای اینترنتی باید تنظیمات فایروال بهگونهای انجام شود که فرآیند پرداخت، ورود مشتریان و درخواستهای ضروری ووکامرس مختل نشود.
۷. پشتیبانگیری خودکار و قابل بازیابی داشته باشید
بکاپ یکی از مهمترین بخشهای برنامه امنیتی است؛ زیرا حتی با رعایت اقدامات پیشگیرانه، احتمال بروز حادثه صفر نمیشود.
برای یک فروشگاه فعال، برنامه پشتیبانگیری باید متناسب با تعداد سفارشها تنظیم شود.
برای مثال، اگر فروشگاه روزانه دهها سفارش دریافت میکند، یک بکاپ هفتگی ممکن است برای بازیابی اطلاعات کافی نباشد.
نسخههای پشتیبان باید شامل فایلها و پایگاه داده باشند، در مکانی مستقل از سرور اصلی نگهداری شوند و بازیابی آنها بهصورت دورهای آزمایش شود.
۸. گواهی SSL و پروتکل HTTPS را فعال کنید
HTTPS ارتباط میان مرورگر کاربر و سرور را رمزگذاری میکند و خطر شنود یا تغییر اطلاعات در مسیر انتقال را کاهش میدهد.
پس از نصب گواهی معتبر TLS، مطمئن شوید تمام صفحات از HTTPS استفاده میکنند و منابع سایت نیز بدون خطای Mixed Content بارگذاری میشوند.
توجه داشته باشید که HTTPS بهتنهایی مانع هک وردپرس یا نفوذ به پایگاه داده نمیشود و فقط یکی از لایههای امنیتی است.
مطلب پیشنهادی: گواهی SSL چیست؟ و چه نقشی در امنیت سایت دارد؟
۹. امنیت هاست و سرور را بررسی کنید
امنیت وردپرس به زیرساخت میزبانی نیز وابسته است. استفاده از نسخههای پشتیبانیشده PHP، تنظیم صحیح مجوز فایلها و بهروزرسانی نرمافزارهای سرور اهمیت زیادی دارد.
در انتخاب هاست، امکاناتی مانند جداسازی حسابها، نسخه پشتیبان مستقل، پایش بدافزار و پشتیبانی فنی را بررسی کنید.
همچنین دسترسی به فایلهای حساس مانند wp-config.php باید مطابق تنظیمات امن سرور محدود شود.
۱۰. از حملات ورود خودکار جلوگیری کنید
در حملات Brute Force مهاجمان تلاش میکنند با امتحان کردن تعداد زیادی رمز عبور، به حساب کاربران دسترسی پیدا کنند.
محدودسازی تلاشهای ناموفق، استفاده از احراز هویت دومرحلهای و اعمال کنترلهای مناسب روی صفحه ورود میتواند خطر این حملات را کاهش دهد.
تغییر آدرس ورود وردپرس بهتنهایی راهکار امنیتی کافی نیست.
۱۱. ویرایش فایلهای افزونه و قالب را محدود کنید
اگر مهاجم به یک حساب مدیریتی دسترسی پیدا کند، قابلیت ویرایش فایلها از داخل پیشخوان میتواند خطر را افزایش دهد.
برای غیرفعال کردن ویرایشگر داخلی فایلها میتوان تنظیم زیر را در فایل wp-config.php قرار داد:
define('DISALLOW_FILE_EDIT', true);این تنظیم باید پیش از خط پایان ویرایش فایل درج شود.
البته محدود کردن ویرایشگر، جایگزین مدیریت صحیح دسترسی به فایلها و امنیت سرور نیست.
۱۲. سایت را بهصورت منظم پایش و اسکن کنید
بررسی مداوم وضعیت سایت کمک میکند تغییرات غیرعادی زودتر شناسایی شوند.
مواردی مانند ایجاد حساب مدیر ناشناس، تغییر فایلهای اصلی، افزایش غیرعادی درخواستها و تغییر مسیرهای مشکوک باید بررسی شوند.
همچنین گزارشهای امنیتی هاست، وردپرس و ابزارهای نظارتی میتوانند برای شناسایی مشکلات مفید باشند.
نکات اختصاصی امنیت فروشگاههای ووکامرسی
فروشگاههای ووکامرسی علاوه بر نکات عمومی امنیت وردپرس، به مراقبت بیشتری در بخش پرداخت، سفارشها و اطلاعات مشتریان نیاز دارند.
امنیت درگاه پرداخت و اطلاعات مشتریان
افزونههای پرداخت را فقط از ارائهدهندگان معتبر دریافت کنید و از سازگاری آنها با نسخه فعلی ووکامرس مطمئن شوید.
همچنین دسترسی به تنظیمات درگاه پرداخت را محدود کنید و اطلاعات حساس مانند کلیدهای API را در اختیار کاربران غیرضروری قرار ندهید.
جلوگیری از اختلال در ثبت سفارش
برخی تنظیمات امنیتی سختگیرانه ممکن است درخواستهای AJAX یا REST API ووکامرس را مسدود کنند.
برای جلوگیری از این مشکل، پس از اعمال تغییرات امنیتی، مسیر خرید را از افزودن محصول به سبد تا ثبت سفارش آزمایش کنید.
اشتباهات رایج در امنیت وردپرس
| اشتباه رایج | راهکار پیشنهادی |
|---|---|
| نصب افزونههای نالشده | استفاده از منابع معتبر |
| استفاده از رمز مشترک | رمز منحصربهفرد برای هر حساب |
| نگهداری بکاپ فقط روی هاست | ذخیره نسخه مستقل و امن |
| دادن دسترسی مدیرکل به کارکنان | تعریف نقش متناسب با وظایف |
| بهروزرسانی بدون تست | تهیه بکاپ و آزمایش سازگاری |
| بیتوجهی به هشدارهای امنیتی | بررسی گزارشها و فعالیتهای مشکوک |
چکلیست امنیت سایت وردپرسی
این چکلیست برای بررسی اولیه وضعیت امنیت سایت طراحی شده است.
جمعبندی
افزایش امنیت سایت وردپرسی با مجموعهای از اقدامات مانند بهروزرسانی منظم، مدیریت دسترسیها، احراز هویت دومرحلهای، استفاده از فایروال و پشتیبانگیری اصولی امکانپذیر است.
برای فروشگاههای اینترنتی، اهمیت این اقدامات بیشتر است؛ زیرا هر اختلال امنیتی میتواند مستقیماً بر سفارشها، درآمد و اعتماد مشتریان تأثیر بگذارد.
امنیت یک اقدام یکباره نیست، بلکه فرآیندی مستمر از پیشگیری، پایش و آمادگی برای بازیابی است.
سوالات متداول
آیا وردپرس برای فروشگاه اینترنتی امن است؟
بله. وردپرس و ووکامرس میتوانند زیرساخت مناسبی برای فروشگاه اینترنتی باشند؛ مشروط بر اینکه بهروزرسانیها، تنظیمات امنیتی، دسترسی کاربران و نگهداری سایت بهدرستی مدیریت شوند.
بهترین افزونه امنیت وردپرس چیست؟
Wordfence و Solid Security از گزینههای شناختهشده هستند. بهترین انتخاب به نیاز سایت، منابع هاست و سازگاری افزونه با سایر ابزارها بستگی دارد.
آیا نصب SSL برای جلوگیری از هک کافی است؟
خیر. SSL ارتباط کاربران با سرور را رمزگذاری میکند، اما از آسیبپذیری افزونهها، رمزهای ضعیف یا دسترسی غیرمجاز به سرور جلوگیری نمیکند.
هر چند وقت یکبار باید از وردپرس بکاپ گرفت؟
فاصله پشتیبانگیری به میزان تغییرات سایت بستگی دارد. فروشگاههای پرتراکنش ممکن است به بکاپهای مکرر پایگاه داده نیاز داشته باشند. مهمتر از تعداد بکاپها، امکان بازیابی سالم اطلاعات است.
اگر سایت وردپرسی هک شد چه کنیم؟
ابتدا دسترسیهای مشکوک را محدود کنید، شواهد و گزارشها را حفظ کنید و از وضعیت فعلی نسخهای برای بررسی تهیه کنید. سپس با کمک متخصص، آلودگی را شناسایی و پاکسازی کنید، آسیبپذیری را برطرف کنید و اطلاعات را از نسخه سالم بازیابی کنید.


دیدگاه خود را ثبت کنید
تمایل دارید در گفتگوها شرکت کنید ؟در گفتگو ها شرکت کنید!